Замочек в адресной строке давно всех успокаивает: сайт — тот, за кого себя выдаёт, трафик подслушать не выйдет. Правда, работает эта гарантия не потому, что шифрование невзламываемо, — а потому, что кто-то до нас поручился за сайт своей подписью. И вся конструкция висит на цепочке, в которой хватает одной треснувшей детали. Промежуточные удостоверяющие центры — как раз такие детали.
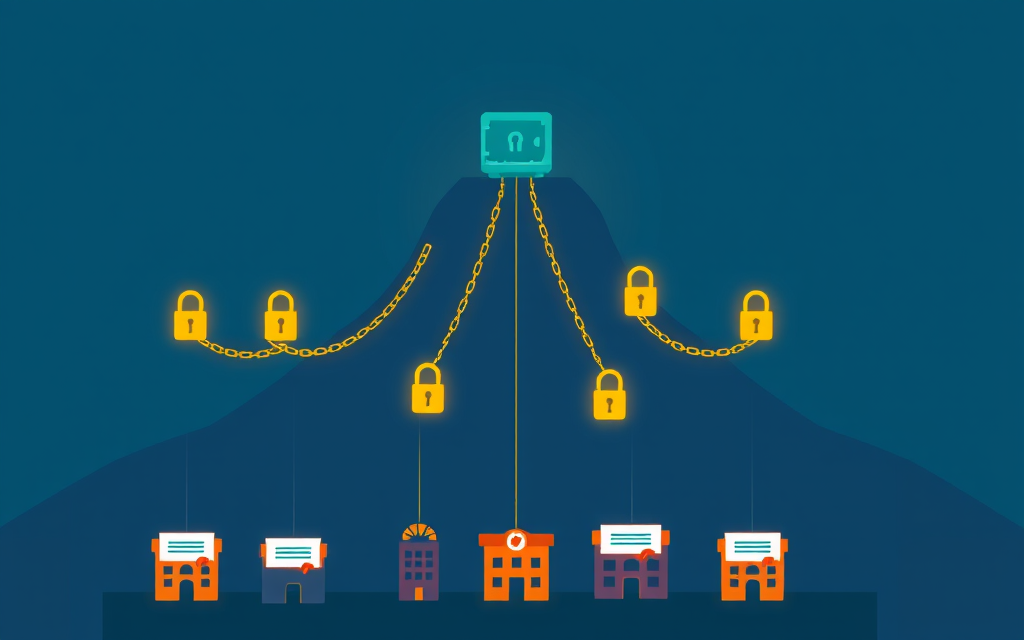
Схема называется PKI — инфраструктура открытых ключей. Наверху корневые центры сертификации: их ключи зашиты в операционки и браузеры, сами ключи лежат офлайн в защищённых модулях и достаются лишь в исключительных случаях. Выписывать конечные сертификаты прямо с корня неудобно и рискованно, поэтому эту работу отдают промежуточным CA. Под ними и живёт большинство удостоверяющих центров, у которых владельцы сайтов берут SSL.
Слабое место видно невооружённым глазом. Украденный ключ промежуточного CA — не «утёкший пароль», который меняют за минуту. Это легитимная, скреплённая корневой подписью лицензия выпускать сертификаты для любых доменов — хоть для банка, хоть для почтового сервиса. Взламывать шифрование при этом не нужно: злоумышленник выписывает сайту-двойнику формально честный сертификат, встаёт между пользователем и сервером — и замочек в адресной строке даже не подумает покраснеть.
eMudhra — один из крупных удостоверяющих центров, входящих в корневые программы Chrome, Mozilla и Apple: компании проходят аудит и получают право выпускать сертификаты, которым браузеры доверяют «из коробки». Для любого из таких центров компрометация промежуточного сертификата означает одно: кто-то посторонний получил возможность штамповать нелегитимные сертификаты. Следы, впрочем, обычно всплывают — в публичных журналах Certificate Transparency, куда обязаны попадать все выданные сертификаты.
Порядок реагирования отработан до автоматизма. Браузеры объявляют скомпрометированный intermediate недоверенным, владельцы сайтов, чьи цепочки шли через него, экстренно перевыпускают сертификаты у других центров. Корневой ключ, хранящийся офлайн, остаётся вне досягаемости. Иерархия здесь срабатывает как предохранитель: пожар локализуют на одном этаже, а не дают выгореть всему зданию.
На бумаге всё складно: скомпрометированный сертификат отзывают, браузеры проверяют статус, пользователя не пускают. На практике отзыв — самое слабое место веба. Проверка по спискам отзыва и протоколу OCSP — это лишний сетевой запрос, замедляющий загрузку, поэтому браузеры годами работали в «мягком» режиме: сервер проверки недоступен? Соединение всё равно разрешим.
Настоящая защита выросла с другой стороны. Во-первых, прозрачность: благодаря Certificate Transparency каждый новый сертификат попадает в общедоступные журналы, за которыми следят автоматика и энтузиасты, — подозрительная выдача всплывает за часы. Во-вторых, сроки жизни и автоматизация выпуска: индустрия движется к сертификатам, живущим считанные недели, и окно для злоупотребления украденным ключом стремительно схлопывается.
Парадокс, до которого редко доходят: право ставить «настоящие» замочки в адресной строке открытый интернет вручил решениям нескольких частных компаний — Google, Mozilla, Apple и Microsoft. Их корневые программы — фактический регулятор отрасли: диктуют требования, расследуют инциденты и одним решением могут выкинуть любой удостоверяющий центр из доверия. Прецеденты есть: DigiNotar исчез после взлома 2011 года, а Symantec за серию нарушений в итоге поэтапно удалили из хранилищ браузеров.
Формальные аудиты, увы, не спасают: проверяющие изучают документы и процедуры, а реальное состояние инфраструктуры всплывает только при инциденте. Поэтому связка «публичные журналы плюс жёсткие корневые программы» сегодня работает лучше любых бумаг о соответствии.
После 2022 года зарубежные удостоверяющие центры перестали обслуживать многие российские домены, и PKI пришлось собирать собственную. Минцифры запустило Национальный удостоверяющий центр и Российский доверенный корневой сертификат: сертификаты для сайтов и физических лиц выпускают аккредитованные УЦ, криптография — по ГОСТ, на стеке КриптоПро. Корень предустановлен в Яндекс Браузере и «Атоме», в Chrome и Firefox его ставят вручную.
Ограничения на виду. Российский корень не входит в мировые хранилища, поэтому вне экосистемы отечественных браузеров такие сертификаты выглядят для пользователя подозрительно. Внешнего контроля тоже меньше: в глобальной PKI прозрачность обеспечивают конкурирующие браузеры и публичные журналы, национальная модель ближе к ведомственному аудиту. Зато у регулятора есть административный ресурс: финансовый сектор переводят на отечественные сертификаты, а Госуслуги дают готовый канал массового распространения. Задача теперь не «построить PKI», а вырастить культуру прозрачности — публичные журналы, независимые наблюдатели, открытые разборы инцидентов.
Компрометация промежуточного CA — не повод паниковать, а показательный стресс-тест системы. Доверие спроектировано так, чтобы такие удары держать: офлайн-корень ограничивает ущерб, журналы прозрачности подсвечивают подделку, браузеры способны оперативно отрубить скомпрометированное звено. Но урок запомнить стоит. Безопасность веба — не криптография сама по себе, а инфраструктура ручательств и проверок. Каждый сертификат — чужое обещание, и чем больше публичных способов это обещание проверить, тем крепче цепочка. Тем, кто строит национальные PKI, копировать нужно не только корневые ключи — а именно этот механизм.